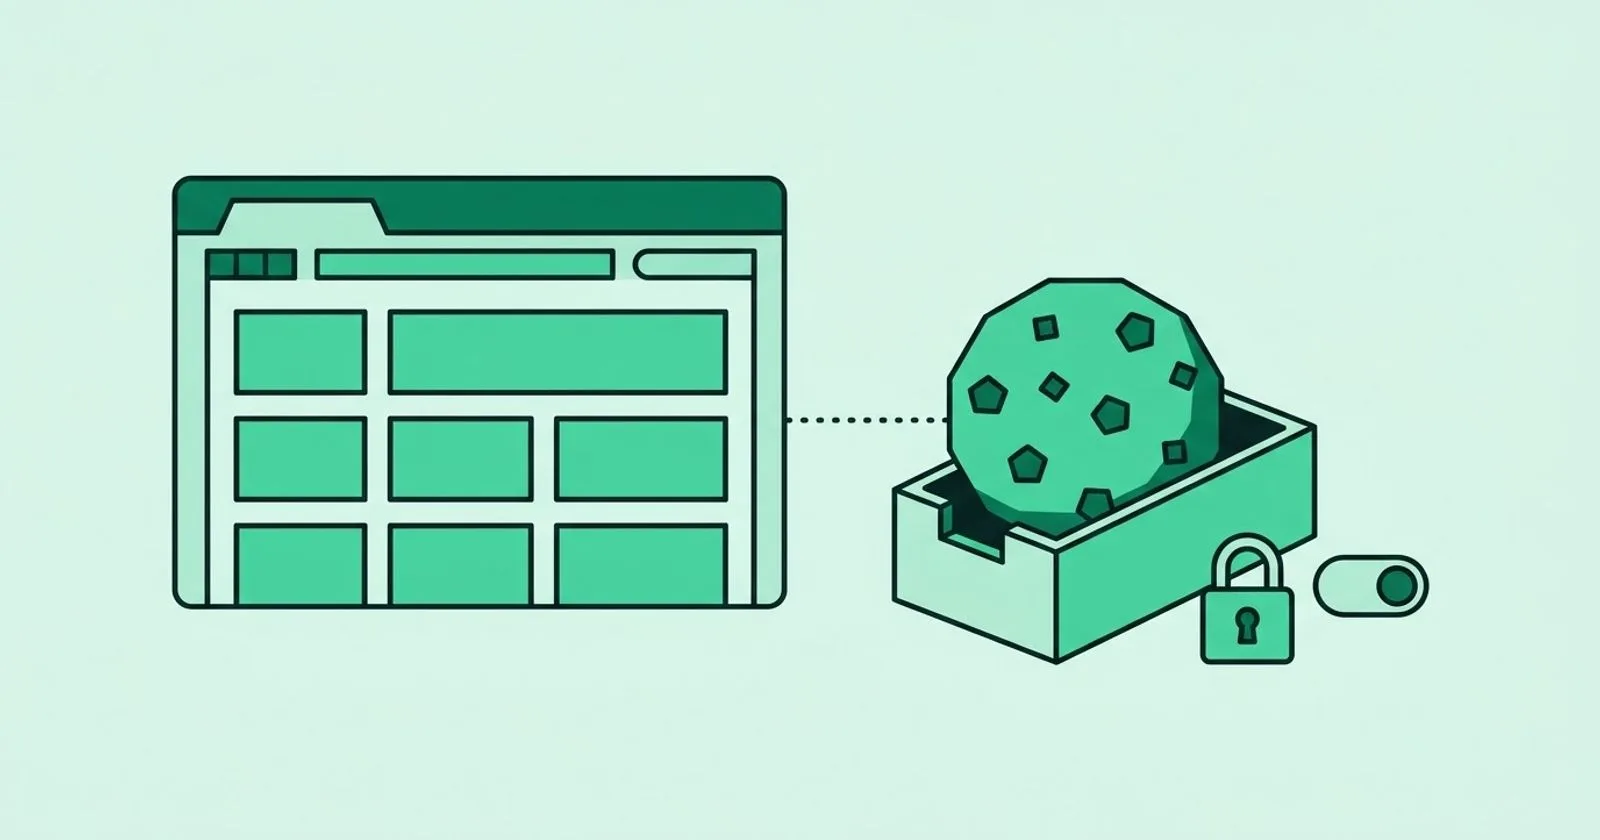
Cookies pada website adalah potongan data kecil yang dikirim server sebuah situs ke peramban Anda, lalu disimpan di perangkat. Saat Anda membuka halaman lain di situs yang sama, peramban mengirim cookie itu kembali, sehingga situs bisa mengingat bahwa Anda sudah login, barang apa yang ada di keranjang, atau bahasa yang Anda pilih. Tanpa cookie, setiap halaman akan memperlakukan Anda seperti pengunjung baru.
Artikel ini menjelaskan pengertian cookie, cara kerjanya, jenis-jenisnya, fungsi untuk website usaha, risiko privasi dan keamanannya, pengaturan yang wajib diketahui pemilik website, serta cara mengelola cookie di peramban. Penjelasan teknis merujuk dokumentasi MDN dari Mozilla, Bantuan Google Chrome, dan Wikipedia yang kami buka pada 17 November 2026. Kalau istilah peramban masih asing, baca dulu peramban web adalah.
Pengertian cookies pada website
MDN, dokumentasi web milik Mozilla, mendefinisikan cookie, yang juga disebut web cookie atau browser cookie, sebagai potongan data kecil yang dikirim server ke peramban pengguna. Peramban bisa menyimpan cookie, membuat cookie baru, mengubah yang sudah ada, lalu mengirimkannya kembali ke server yang sama pada permintaan berikutnya.
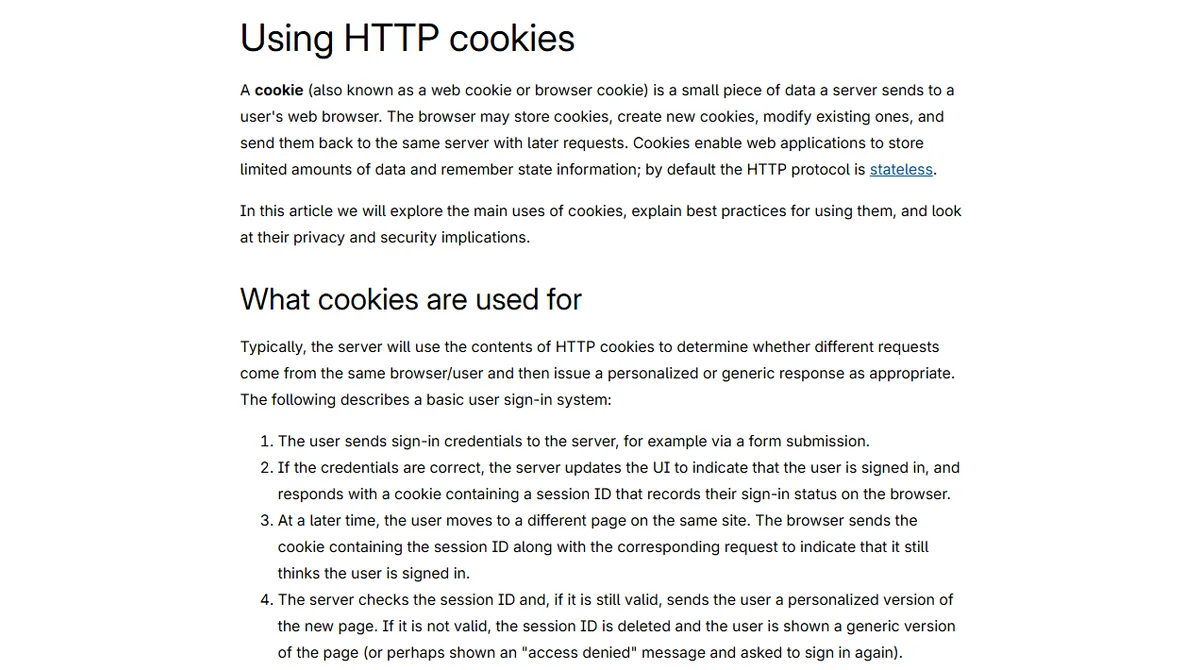
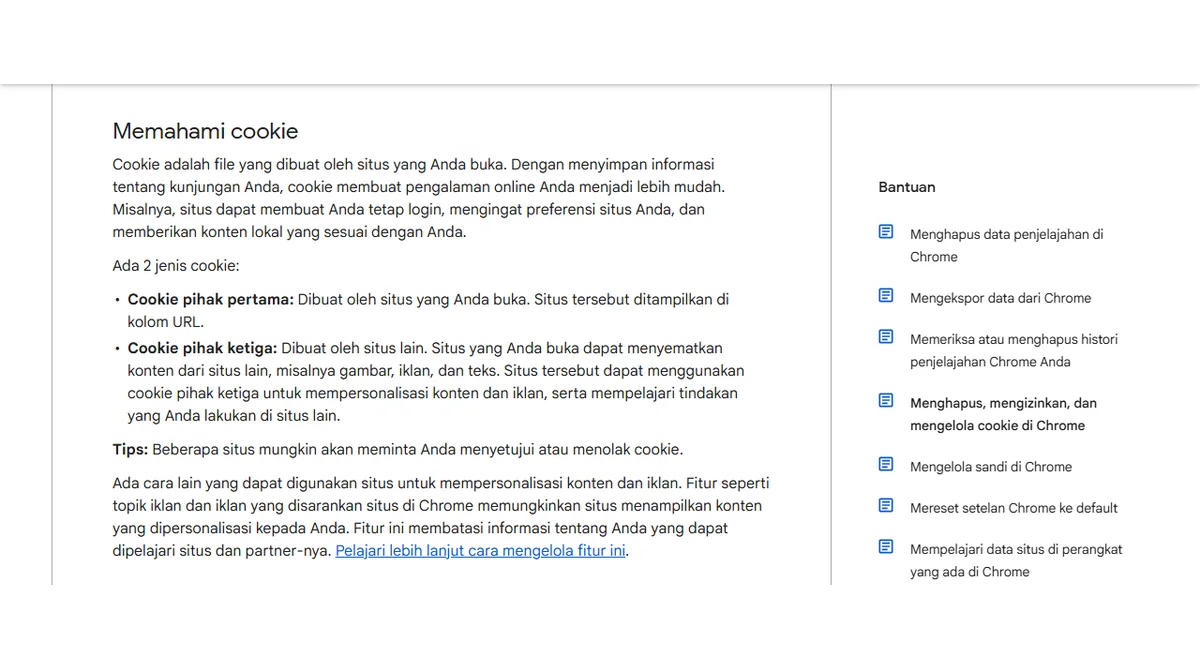
Kenapa cookie dibutuhkan? Protokol HTTP yang dipakai web pada dasarnya stateless, artinya setiap permintaan berdiri sendiri dan server tidak otomatis ingat permintaan sebelumnya. Cookie mengisi celah itu dengan menyimpan sedikit data di sisi pengunjung. Bantuan Google Chrome merangkumnya dengan bahasa sederhana: cookie adalah file yang dibuat situs yang Anda buka, dan dengan menyimpan informasi kunjungan, cookie membuat pengalaman online lebih mudah, misalnya membuat Anda tetap login dan mengingat preferensi.
Perlu dicatat, cookie bukan program. Isinya hanya teks berupa pasangan nama dan nilai, misalnya kode sesi atau pilihan bahasa. Cookie tidak bisa menjalankan perintah di komputer Anda, tetapi isinya bisa bernilai, terutama cookie yang menandai status login.
Cara kerja cookies
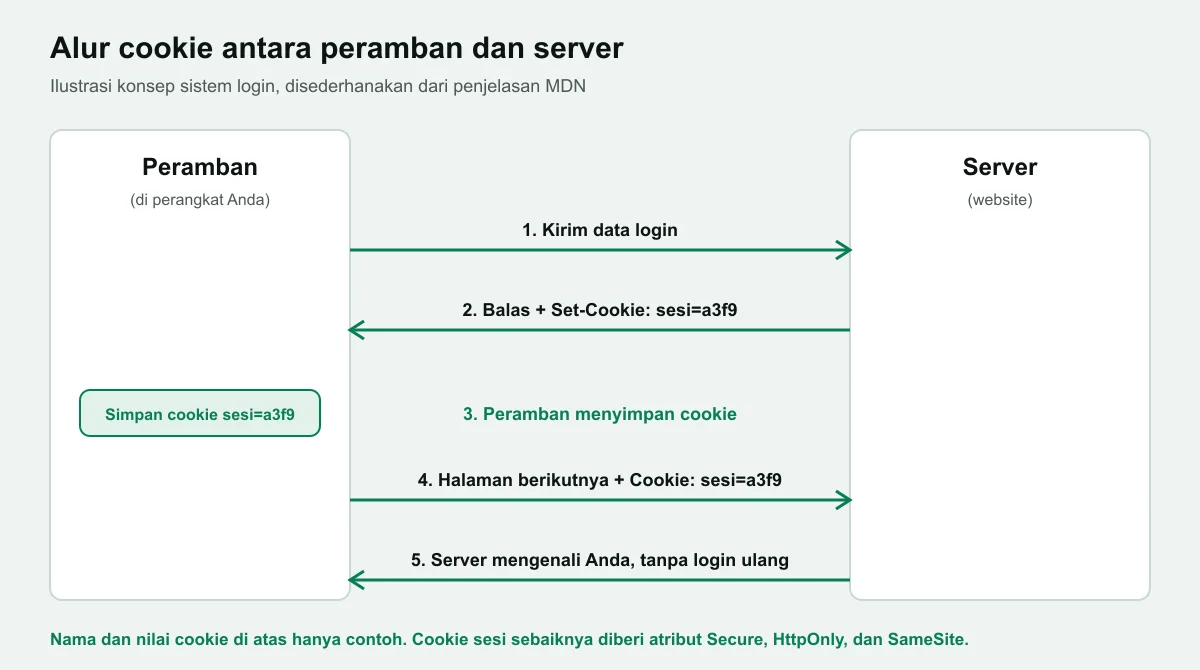
MDN menjelaskan cara kerja cookie lewat contoh sistem login sederhana. Urutannya:
- Pengguna mengirim data login, misalnya lewat formulir di halaman masuk.
- Server memeriksa data itu. Kalau benar, server membalas dengan halaman yang menandakan Anda sudah login, ditambah header
Set-Cookieberisi ID sesi. - Peramban menyimpan cookie untuk domain tersebut.
- Saat Anda pindah halaman, peramban mengirim cookie itu kembali di header
Cookiebersama permintaan berikutnya. - Server mencocokkan ID sesi. Kalau masih berlaku, server menampilkan halaman versi Anda. Kalau sudah tidak berlaku, Anda diminta login lagi.
Dua atribut menentukan umur sebuah cookie. Cookie yang punya atribut Expires atau Max-Age disebut cookie permanen, dan dihapus setelah tanggal atau durasi yang ditentukan. Cookie tanpa kedua atribut itu disebut cookie sesi, dan dihapus saat sesi berakhir. MDN mengingatkan bahwa peramban yang memulihkan sesi saat dibuka ulang bisa membuat cookie sesi bertahan jauh lebih lama dari yang diduga.
Proses ini berjalan di atas protokol HTTP yang sama dengan yang dipakai untuk memuat halaman. Penjelasannya ada di artikel protokol untuk mengakses halaman web dan web server.
Jenis-jenis cookies
Cookie bisa dikelompokkan berdasarkan siapa yang membuatnya, berapa lama disimpan, dan untuk apa dipakai. Tabel berikut merangkum pembagian yang paling sering Anda temui.
Tabel ini lebih lebar dari layar. Geser ke samping untuk melihat seluruh kolom.
| Jenis | Penjelasan | Contoh |
|---|---|---|
| Cookie pihak pertama | Dibuat oleh situs yang sedang dibuka, yang tampil di bilah alamat | Status login di toko online yang Anda kunjungi |
| Cookie pihak ketiga | Dibuat oleh situs lain yang kontennya disematkan, misalnya iklan atau gambar | Cookie jaringan iklan yang mengenali Anda di banyak situs |
| Cookie sesi | Tidak punya Expires atau Max-Age, dihapus saat sesi berakhir | Penanda langkah pengisian formulir |
| Cookie permanen | Punya tanggal kedaluwarsa atau durasi tertentu | Pilihan bahasa yang diingat berbulan-bulan |
| Cookie autentikasi | Menandai bahwa pengguna sudah login dan dengan akun apa | ID sesi setelah login ke dasbor admin |
| Cookie pelacak | Merekam dan menganalisis perilaku pengguna | Cookie analitik dan iklan |
Pembagian pihak pertama dan pihak ketiga adalah yang paling penting untuk privasi. Bantuan Google Chrome menjelaskan bahwa situs yang Anda buka bisa menyematkan konten dari situs lain, dan situs lain itu dapat memakai cookie pihak ketiga untuk mempersonalisasi konten dan iklan serta mempelajari tindakan Anda di situs lain.
Fungsi cookies untuk website usaha
MDN membagi pemakaian cookie menjadi tiga tujuan utama. Ketiganya relevan untuk website usaha, dari website profil sampai toko online.
- Manajemen sesi. Menyimpan status login, isi keranjang belanja, atau data sesi lain yang perlu diingat server. Tanpa ini, toko online tidak bisa mempertahankan isi keranjang saat pembeli berpindah halaman.
- Personalisasi. Mengingat preferensi seperti bahasa tampilan atau tema gelap dan terang.
- Pelacakan. Mencatat dan menganalisis perilaku pengunjung. Alat analitik memakai cookie untuk membedakan pengunjung baru dan pengunjung yang kembali, data yang Anda lihat saat mengecek traffic website.
Dulu cookie juga dipakai untuk menyimpan data umum di sisi pengunjung. MDN kini menyarankan cara lain untuk keperluan itu, yaitu Web Storage (localStorage dan sessionStorage) atau IndexedDB. Alasannya, ukuran satu cookie biasanya maksimal sekitar 4 KB, jumlahnya dibatasi per domain, dan cookie ikut terkirim di setiap permintaan sehingga bisa memperlambat situs, terutama di koneksi data seluler yang lambat.
Tabel ini lebih lebar dari layar. Geser ke samping untuk melihat seluruh kolom.
| Aspek | Cookies | Web Storage dan IndexedDB |
|---|---|---|
| Dikirim ke server | Ya, di setiap permintaan ke domain terkait | Tidak pernah dikirim otomatis |
| Ukuran | Biasanya maksimal sekitar 4 KB per cookie | Bisa menampung data lebih besar |
| Jumlah | Dibatasi per domain, umumnya ratusan | Tidak dibatasi per item dengan cara yang sama |
| Cocok untuk | Status login dan data yang perlu dibaca server | Data tampilan dan penyimpanan di sisi pengunjung |
Asal-usul nama dan sejarah singkat
Menurut Wikipedia, istilah cookie dicetuskan oleh Lou Montulli, programmer peramban di Netscape Communications. Namanya diambil dari istilah magic cookie, yaitu paket data yang diterima program lalu dikirim kembali tanpa diubah, yang sudah lama dikenal programmer Unix.
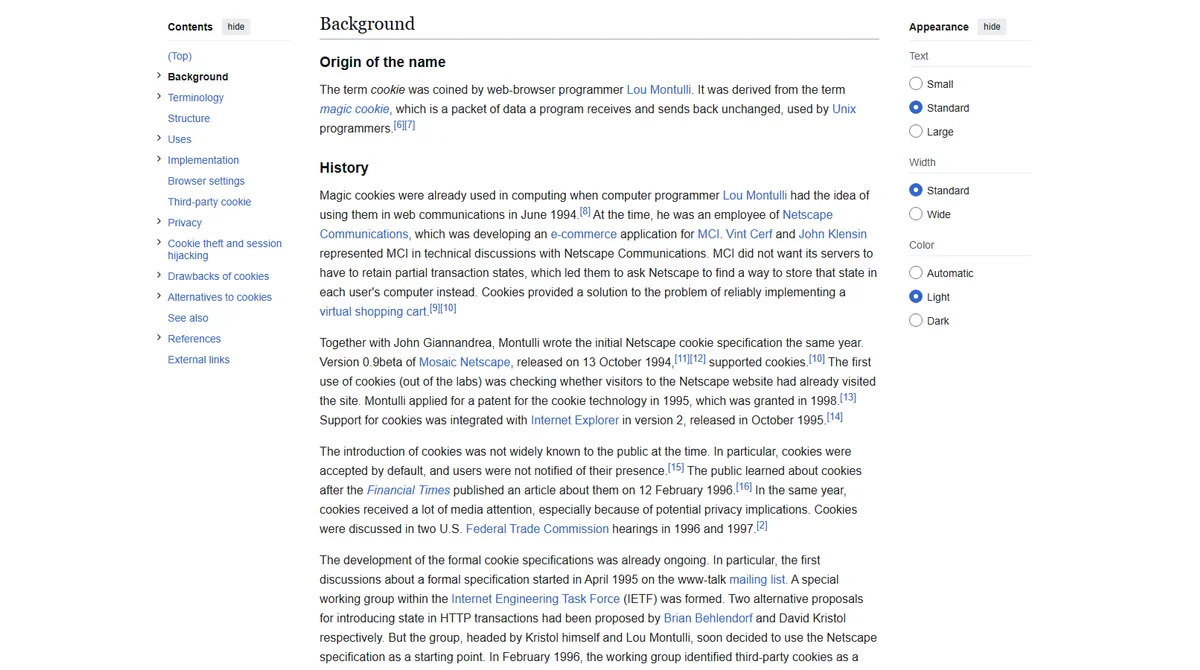
Montulli menerapkan ide ini untuk komunikasi web pada Juni 1994, saat Netscape sedang membangun aplikasi e-commerce untuk perusahaan telekomunikasi MCI. MCI tidak ingin servernya menyimpan status transaksi yang belum selesai, sehingga status itu disimpan di komputer pengguna. Hasilnya adalah keranjang belanja virtual yang andal. Berikut tonggak pentingnya:
Tabel ini lebih lebar dari layar. Geser ke samping untuk melihat seluruh kolom.
| Waktu | Peristiwa |
|---|---|
| Juni 1994 | Lou Montulli memakai ide magic cookie untuk web di Netscape |
| 13 Oktober 1994 | Mosaic Netscape 0.9beta dirilis dan sudah mendukung cookie |
| Oktober 1995 | Internet Explorer versi 2 mendukung cookie |
| 12 Februari 1996 | Financial Times memuat artikel tentang cookie, publik mulai mengetahuinya |
| Februari 1997 | Spesifikasi resmi pertama terbit sebagai RFC 2109 |
| April 2011 | RFC 6265 terbit dan menjadi acuan cookie modern |
Risiko privasi dan keamanan
Cookie membuat web lebih nyaman, tetapi ada dua sisi risiko yang perlu dipahami pengunjung maupun pemilik website.
Privasi. Wikipedia mencatat cookie pelacak, terutama cookie pihak ketiga, sering dipakai untuk menyusun catatan riwayat menjelajah seseorang dalam jangka panjang. Kekhawatiran ini mendorong pembuat undang-undang di Eropa dan Amerika Serikat bertindak pada 2011. Hukum Eropa kini mewajibkan website yang menyasar negara anggota Uni Eropa meminta persetujuan pengguna sebelum menyimpan cookie yang tidak esensial. Itulah sebabnya banyak situs menampilkan spanduk persetujuan cookie.
Keamanan. MDN mengingatkan bahwa secara bawaan isi cookie bisa dilihat dan diubah oleh pengguna. Akibat terburuknya serius: penjahat yang mencuri ID sesi bisa memasang cookie itu di perangkatnya sendiri dan tampil seolah-olah sudah login sebagai korban, termasuk di akun bank atau toko online. MDN juga menyebut adanya teknik "zombie cookie" yang membuat ulang cookie setelah dihapus, dan menilai praktik itu melanggar prinsip privasi serta bisa melanggar aturan perlindungan data.
Bagi pemilik usaha, artinya jelas: pasang cookie seperlunya, pahami cookie apa saja yang ditanam alat pihak ketiga di situs Anda, dan lindungi cookie login dengan pengaturan yang benar. Pemeriksaan keamanan dasar situs bisa Anda mulai dari panduan cara cek website aman.
Pengaturan cookie yang aman untuk pemilik website
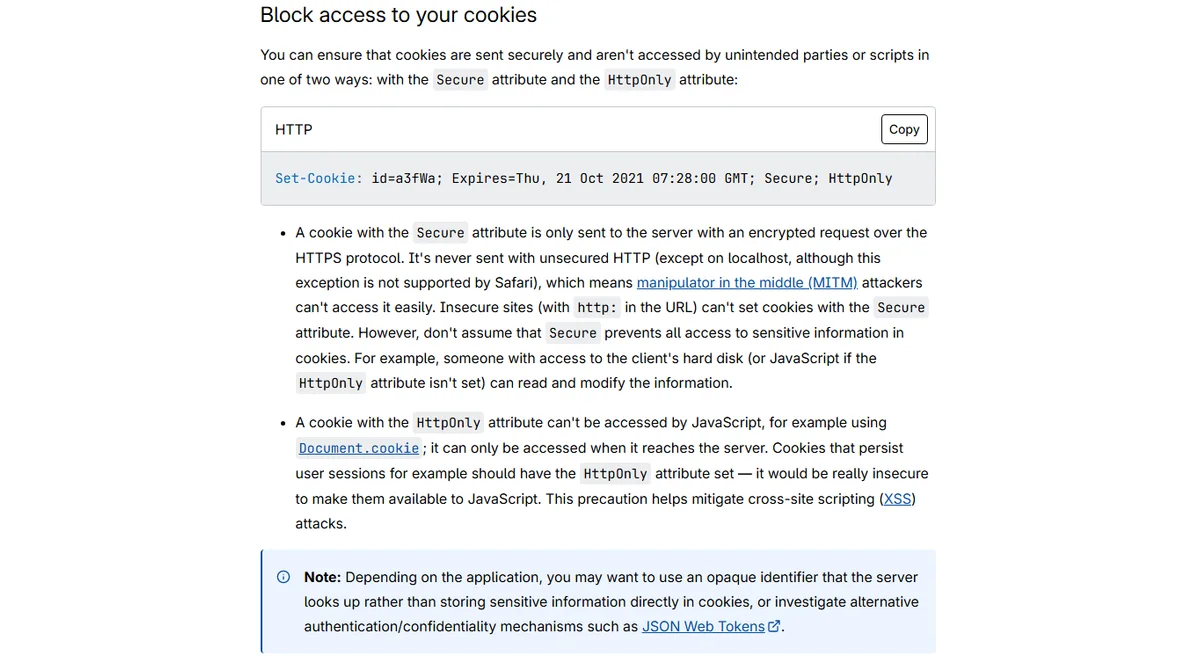
Kalau website Anda punya fitur login, formulir anggota, atau keranjang belanja, pastikan developer memakai atribut keamanan cookie yang dijelaskan MDN.
Tabel ini lebih lebar dari layar. Geser ke samping untuk melihat seluruh kolom.
| Atribut | Fungsi | Kapan dipakai |
|---|---|---|
Secure | Cookie hanya dikirim lewat koneksi HTTPS yang terenkripsi | Semua cookie di situs yang sudah memakai HTTPS |
HttpOnly | Cookie tidak bisa dibaca JavaScript, hanya sampai ke server | Cookie sesi login, untuk mengurangi dampak serangan XSS |
SameSite=Strict | Cookie hanya dikirim untuk permintaan dari situs asalnya | Cookie autentikasi dan keranjang belanja |
SameSite=Lax | Mirip Strict, tetapi tetap dikirim saat pengguna datang lewat tautan dari situs lain | Cookie umum yang perlu bertahan saat pengunjung datang dari luar |
SameSite=None | Cookie dikirim untuk permintaan lintas situs, wajib disertai Secure | Konten yang memang disematkan di situs lain |
Domain dan Path | Membatasi alamat mana yang menerima cookie | Memisahkan cookie antarbagian situs |
Beberapa praktik tambahan dari MDN yang layak dijadikan standar: buat ulang cookie sesi setiap kali pengguna login untuk mencegah serangan session fixation, beri umur pendek pada cookie yang menyimpan informasi sensitif, dan simpan pengenal acak di cookie alih-alih data sensitif secara langsung. Pengaturan ini biasanya diurus di sisi server atau oleh platform seperti WordPress, jadi tanyakan ke developer Anda. Gambaran peran developer ada di web developer adalah.
Langkah praktis: mendata cookie di website Anda
Banyak pemilik usaha tidak tahu berapa banyak cookie yang ditanam di situsnya sendiri. Penyebabnya, cookie sering datang dari alat tambahan: kode analitik, piksel iklan, widget chat, video tersemat, atau plugin WordPress. Sebelum memutuskan perlu tidaknya pemberitahuan cookie, lakukan pendataan sederhana berikut:
- Buka situs dengan peramban yang cookienya bersih, misalnya jendela Samaran, supaya yang terlihat hanya cookie dari situs Anda.
- Buka alat pengembang, lalu panel Application di Chrome atau Storage Inspector di Firefox, seperti disarankan MDN. Catat nama cookie, domain asalnya, dan masa berlakunya.
- Kelompokkan setiap cookie menjadi esensial (login, keranjang, keamanan) dan tidak esensial (analitik, iklan, pelacakan).
- Hapus alat yang tidak dipakai. Setiap skrip pihak ketiga yang dicabut berarti cookie berkurang, halaman lebih ringan, dan risiko privasi lebih kecil.
- Jelaskan di kebijakan privasi cookie apa saja yang dipakai dan untuk apa, dengan bahasa yang mudah dipahami pengunjung.
Kalau situs Anda juga menyasar pengunjung dari negara anggota Uni Eropa, ingat catatan Wikipedia tadi: hukum Eropa mewajibkan persetujuan sebelum cookie tidak esensial disimpan. Untuk situs yang hanya melayani pasar Indonesia, pendataan di atas tetap berguna karena membuat situs lebih cepat, lebih aman, dan lebih jujur kepada pengunjung.
Cara melihat dan menghapus cookies di peramban
Sebagai pengunjung, Anda bisa melihat dan menghapus cookie kapan saja. MDN menyebut cookie yang tersimpan bisa dilihat lewat Storage Inspector di alat pengembang Firefox atau panel Application di alat pengembang Chrome. Untuk penghapusan, Bantuan Google Chrome memberi langkah berikut di komputer:
- Buka Chrome.
- Di kanan atas, pilih ikon Lainnya, lalu Hapus data penjelajahan.
- Pilih rentang waktu, misalnya Sejam terakhir atau Semua.
- Centang Cookie dan data situs lainnya, serta item lain yang ingin dihapus.
- Pilih Hapus data untuk mengonfirmasi.
Untuk cookie pihak ketiga, buka Setelan, pilih Privasi dan keamanan, lalu Cookie pihak ketiga. Di sana Anda bisa mengizinkan atau memblokirnya, dan menambahkan pengecualian untuk situs tertentu. Google mencatat cookie pihak ketiga diblokir secara default di mode Samaran, dan memblokirnya bisa membuat sebagian situs tidak berfungsi sebagaimana mestinya.
Ingat konsekuensinya: menghapus cookie bisa membuat Anda logout dari situs yang mengingat Anda dan menghapus preferensi yang tersimpan. Bagi pemilik website, ini juga alasan untuk menguji alur login dan keranjang belanja dengan peramban yang cookienya bersih, supaya Anda melihat pengalaman yang sama dengan pengunjung baru. Langkah pengujian lain sebelum peluncuran ada di checklist website siap SEO.
Kesimpulan
Cookies adalah data kecil yang membuat website bisa mengingat pengunjungnya, dari status login sampai isi keranjang belanja. Cookie pihak pertama umumnya membantu pengalaman pengguna, sedangkan cookie pihak ketiga dan cookie pelacak memicu kekhawatiran privasi yang melahirkan aturan persetujuan cookie di banyak negara.
Untuk pemilik website, kuncinya ada di tiga hal: pakai cookie seperlunya, kenali cookie yang ditanam alat pihak ketiga di situs Anda, dan lindungi cookie login dengan atribut Secure, HttpOnly, dan SameSite. Dengan begitu website tetap nyaman dipakai tanpa mengorbankan keamanan dan kepercayaan pengunjung.